User Management
Tujuan dan pengguna
User Management mengelola akun, branch, group, cakupan dashboard, dan flag akses. Pengguna yang disarankan adalah System Admin/IT Security dengan persetujuan process owner. User, email, branch, dan tanggal login pada daftar adalah data pribadi/akses sehingga seluruh baris ditutup pada salinan visual.
Navigasi
Setting → General → User Management (#!/setting/user). Halaman ini mempunyai variasi Group (#!/setting/user/group) untuk mengelola group dan akses privilege.
Daftar User
Kontrol yang terlihat: Group, Add, pilihan jumlah data 10/25/50/100/All, pencarian, pengurutan, pagination, serta aksi detail, edit, dan hapus. Kolomnya adalah Name, Email, Branch, Last Login, Data Contact, dan kolom aksi.
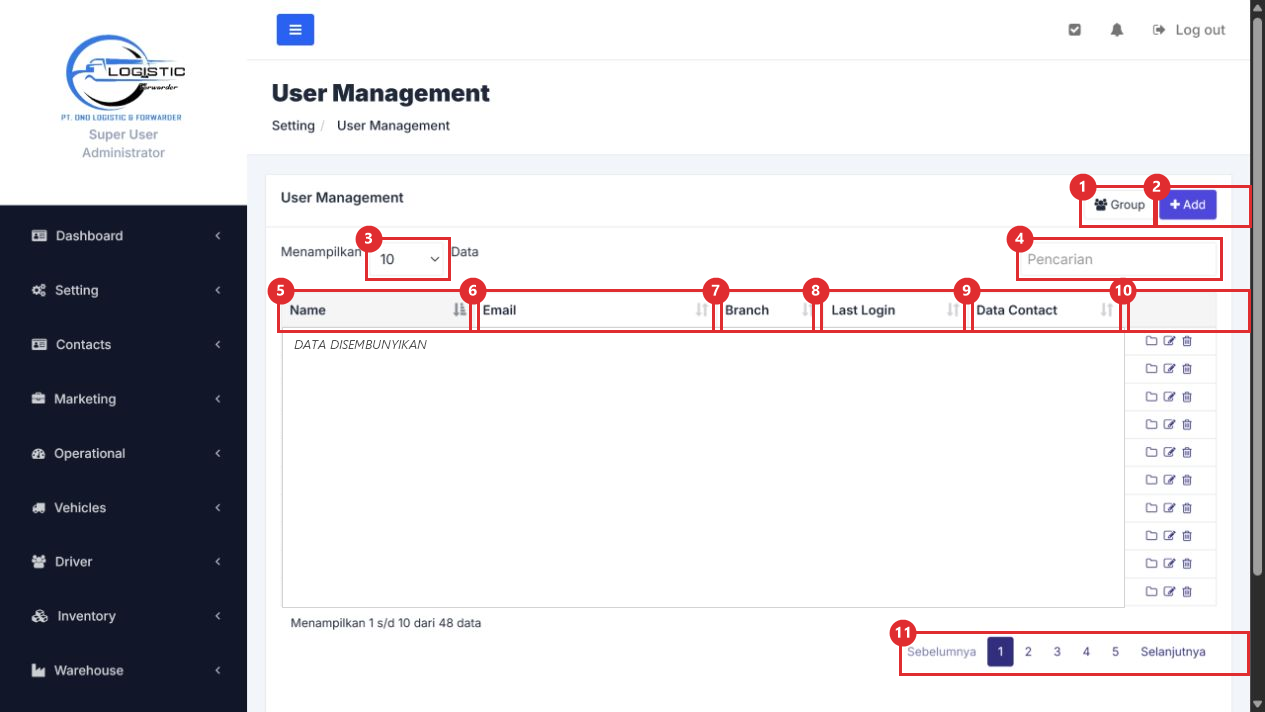
| Nomor | Elemen yang ditandai |
|---|---|
| 1 | Group |
| 2 | Add |
| 3 | Pilihan jumlah data |
| 4 | Pencarian |
| 5–9 | Kolom Name, Email, Branch, Last Login, dan Data Contact |
| 10 | Detail/edit/hapus |
| 11 | Pagination |
Baris user, email, branch, dan last login ditutup. Tidak ada detail user atau edit existing yang dibuka.
Form Add User kosong
Field utama
| Field/kontrol | Fakta UI |
|---|---|
| Branch * | Pemilih Branch. |
| Name * | Nama pengguna. |
| Username * | Username login. |
| Email * | Email pengguna. |
| City | Pemilih City. |
| Password * / Password Again * | Field credential; tidak diisi atau ditampilkan nilainya. |
| Group User * | Pemilih group. |
| Data Contact | Pemilih scope/data contact. |
| Dashboard | Pemilih dashboard. |
| Admin | Checkbox dengan label keadaan Tidak saat kosong; aturan flag perlu konfirmasi. |
| Multibranch | Checkbox dengan label keadaan Tidak saat kosong; aturan lintas branch perlu konfirmasi. |
| Back / Save | Kembali atau menyimpan; tidak digunakan dalam kajian. |
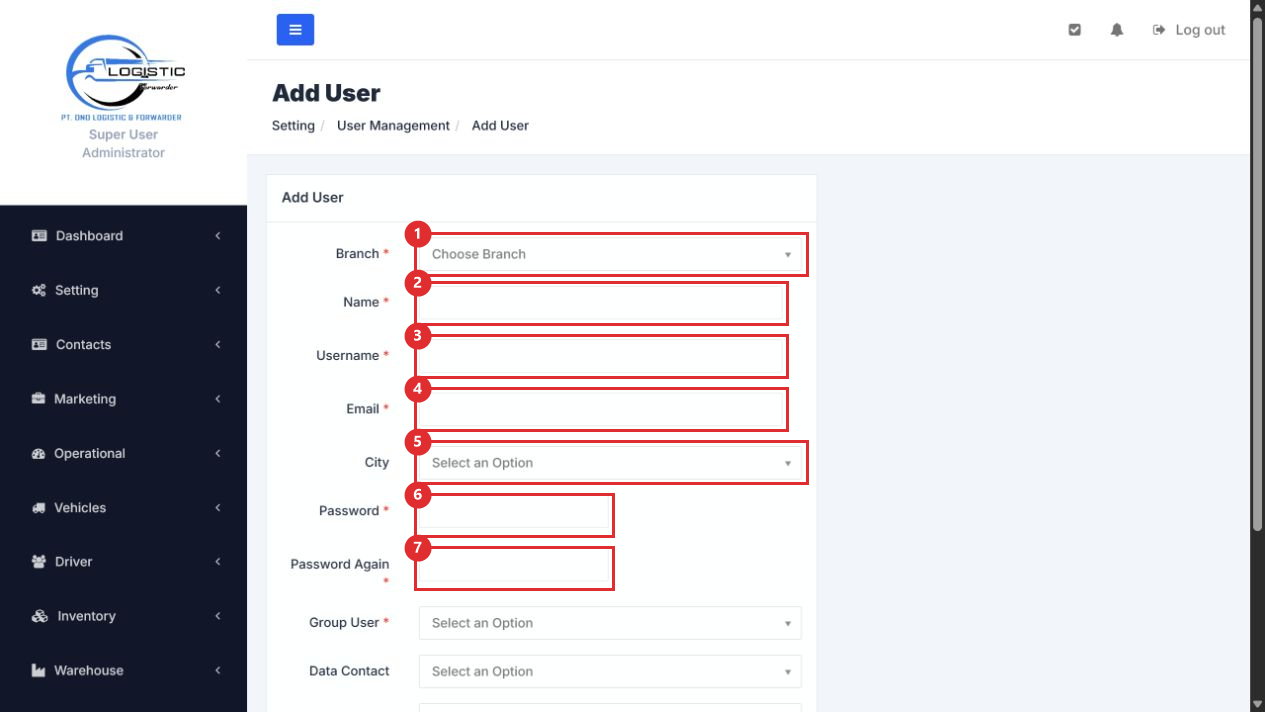
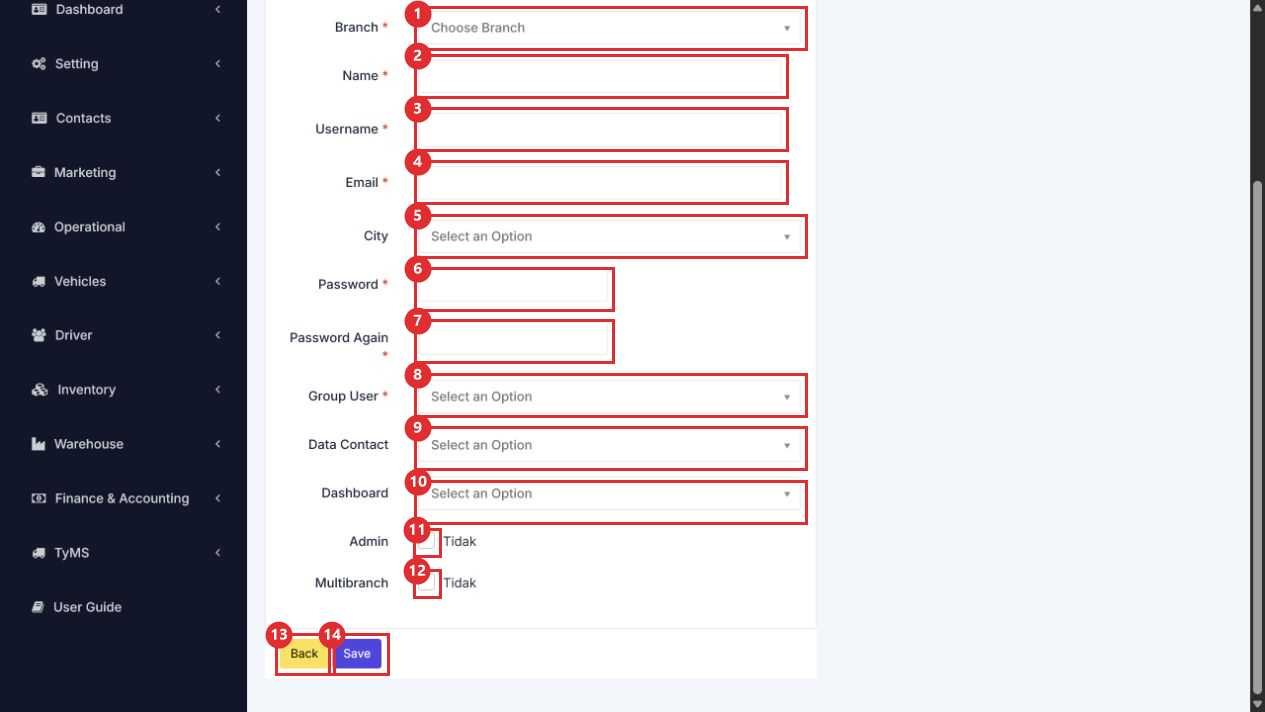
Gambar atas/bawah menunjukkan form kosong; tidak ada Branch, City, Group, Dashboard, atau credential yang dipilih/diisi.
Variasi Group User
Daftar Group memuat Add, pilihan jumlah data, kolom Nama Grup, pagination, serta aksi privilege (ikon pengaturan), edit, dan hapus bila tersedia pada baris. Daftar privilege tidak dibuka dalam kajian ini agar tidak menyentuh konfigurasi hak akses existing.
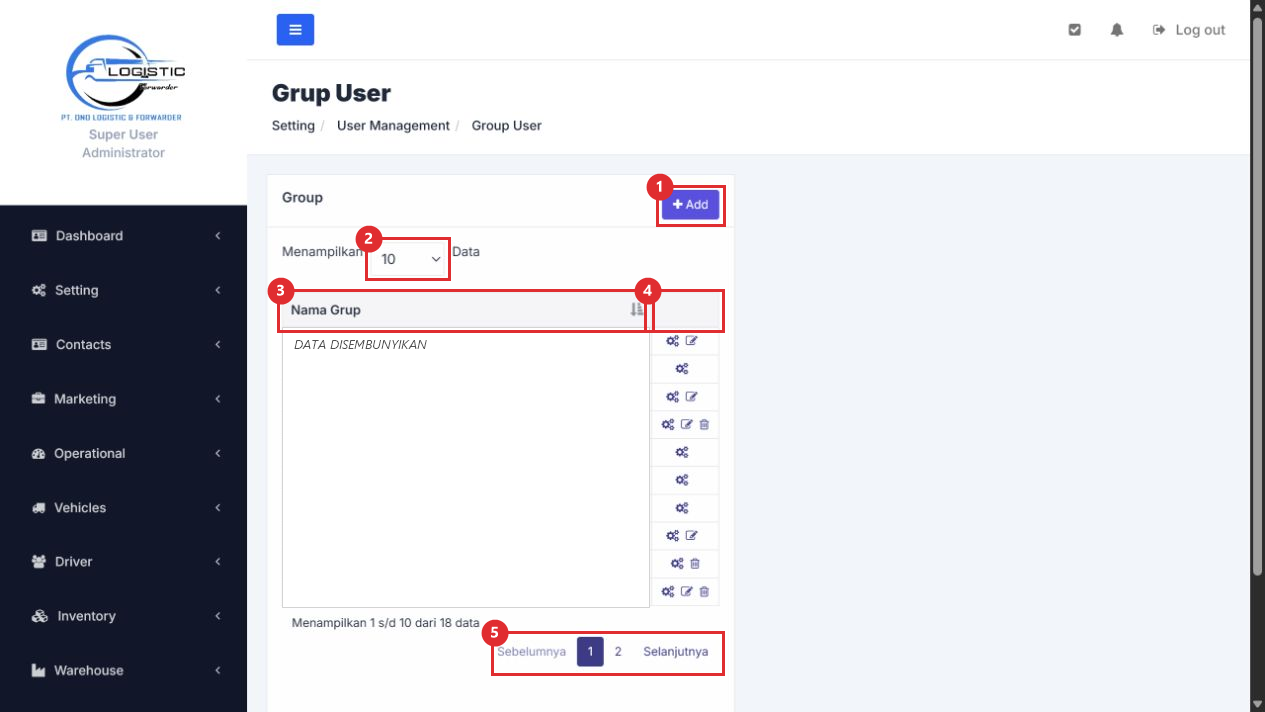
| Nomor | Elemen yang ditandai |
|---|---|
| 1 | Add Group |
| 2 | Pilihan jumlah data |
| 3 | Kolom Nama Grup; nilai baris disamarkan |
| 4 | Kolom privilege/edit/hapus |
| 5 | Pagination |
Dialog Add Group kosong yang terlihat melalui snapshot memuat Nama Group User, Dashboard, Tutup, dan Save. Capture dialog berhasil setelah membuka tab baru; baris latar belakang ditutup pada salinan visual.
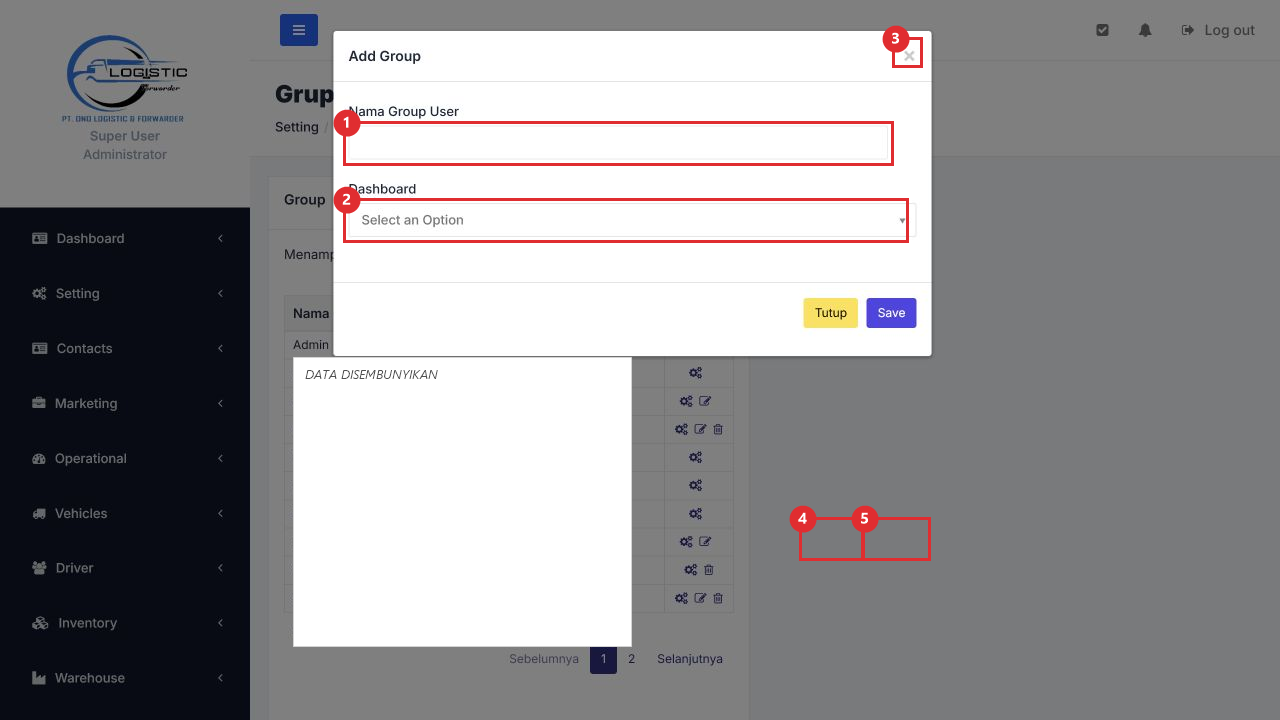
| Nomor | Elemen yang ditandai |
|---|---|
| 1 | Nama Group User |
| 2 | Dashboard |
| 3 | Tutup/× |
| 4 | Tutup |
| 5 | Save |
Prasyarat dan kontrol akses
- Permintaan user, branch, group, dashboard, dan scope data harus disetujui owner.
- Credential dikelola melalui kanal aman; tidak dicatat pada SOP atau screenshot.
- Terapkan least privilege dan segregation of duties untuk pembuat, pemeriksa, approver, dan admin.
- Perubahan group/privilege dapat memengaruhi transaksi, data lintas branch, dashboard, dan Finance; uji hanya dengan skenario aman.
Prosedur penggunaan yang disarankan
- Periksa daftar dan cari user untuk menghindari akun ganda.
- Validasi permintaan akses dan branch/data scope terhadap fungsi kerja.
- Buka Add User hanya oleh admin berwenang.
- Pilih Branch/City/Group/Dashboard sesuai persetujuan; isi identitas dan credential melalui prosedur keamanan OLR.
- Tentukan Admin/Multibranch hanya jika ada keputusan tertulis dan kontrol tambahan.
- Simpan setelah pemeriksaan sejawat; uji akses tanpa membuat atau mengubah transaksi.
- Untuk perubahan group, buka privilege hanya setelah ada mandat; tinjau dampak menu dan approval.
- Tinjau ulang akses dan last login secara berkala; penonaktifan dan penghapusan harus mengikuti kebijakan retensi/audit.
Keluaran dan hubungan antarmodul
- Keluaran: akun user dan mapping group/branch/dashboard.
- Hubungan: Company/Branch, Area/City, Contacts/Data Contact, Dashboard, seluruh modul transaksi, dan audit/security.
- Tidak ada lampiran pada form kosong yang terlihat.
Checklist
- Permintaan akses dan owner sudah menyetujui.
- Branch, group, dashboard, dan scope data sesuai fungsi.
- Credential tidak dicatat atau dibagikan melalui SOP.
- Admin/Multibranch hanya diaktifkan berdasarkan keputusan resmi.
- Hak privilege dan segregation of duties ditinjau.
- Audit trail, last login, reset/nonaktif, dan retensi user dikonfirmasi.
Gap dan batas verifikasi
UI dev membuktikan daftar/form/label, tetapi belum membuktikan validasi password, reset credential, aktivasi/nonaktif, approval akses, privilege detail, audit trail, SSO, pembatasan branch, atau efek dashboard/data contact. Percobaan capture awal terkena backdrop dialog lama; aset tersebut tidak dipakai dan capture diulang pada tab baru sebelum redaksi. Tidak ada credential, data user, atau permission existing yang ditulis dalam SOP.